Sie suchen einen IT-Dienstleister mit ISO 27001? Schauen Sie besser zweimal hin
Sicherheitsmassnahmen Vertrauen ISO9001 Chefsache ISO27001 Zertifiziertes Managementsystem Security-Audit Risikomanagement
Blogbeitrag anhören
«Ist Ihr IT-Dienstleister nach ISO 27001 zertifiziert?» Wer diese Frage mit Ja beantworten kann, setzt auf der Checkliste meist zufrieden einen Haken. Doch genau dieser Haken kann täuschen. Denn zwei Anbieter können beide ISO 27001 zertifiziert sein und trotzdem einen völlig unterschiedlichen Geltungsbereich haben. Entscheidend ist deshalb nicht nur, ob ein Zertifikat vorhanden ist, sondern was tatsächlich zertifiziert wurde.
Inhaltsverzeichnis
Der erste Test: Finden Sie das Zertifikat überhaupt?
ISO 27001 bedeutet nicht automatisch «die ganze Firma»
Ein einfaches Beispiel
Entscheidend ist: Gehört Ihre Leistung zum Scope?
Wie sieht das bei first frame networkers ag aus?
Bedeutet ein breiterer Scope automatisch mehr Sicherheit?
Fünf Fragen für Ihren nächsten ISO-Vergleich
Schauen Sie beim nächsten ISO-Vergleich eine Zeile weiter
ISO 27001 gilt zu Recht als wichtiger Nachweis für ein systematisches Informationssicherheits-Managementsystem. Gerade wenn Sie einen wesentlichen Teil Ihrer IT an einen Managed Service Provider auslagern, gehört die Zertifizierung zu den naheliegenden Auswahlkriterien.
In Ausschreibungen sieht die Realität trotzdem oft sehr einfach aus: «ISO 27001 vorhanden? Ja oder Nein.»
Das Problem: Die Norm verlangt zwar einen klar definierten Geltungsbereich. Dieser sogenannte Scope kann aber von Unternehmen zu Unternehmen stark variieren. Wer nur auf das Zertifikat schaut, vergleicht deshalb unter Umständen Äpfel mit Birnen.
Der erste Test: Finden Sie das Zertifikat überhaupt?
Bevor Sie den Geltungsbereich vergleichen können, brauchen Sie zuerst das Zertifikat. Klingt banal. Ist es aber nicht immer.
Aus unserer Sicht sollte ein IT-Dienstleister, der aktiv mit seiner ISO 27001 Zertifizierung wirbt, auch transparent machen, was genau zertifiziert wurde. Dazu gehört für uns, das aktuelle Zertifikat auf der eigenen Website öffentlich zugänglich und direkt downloadbar zu machen.
Denn ein ISO-Logo oder die Aussage «ISO 27001 zertifiziert» allein verrät Ihnen noch nicht, welchen Bereich die Zertifizierung tatsächlich umfasst.
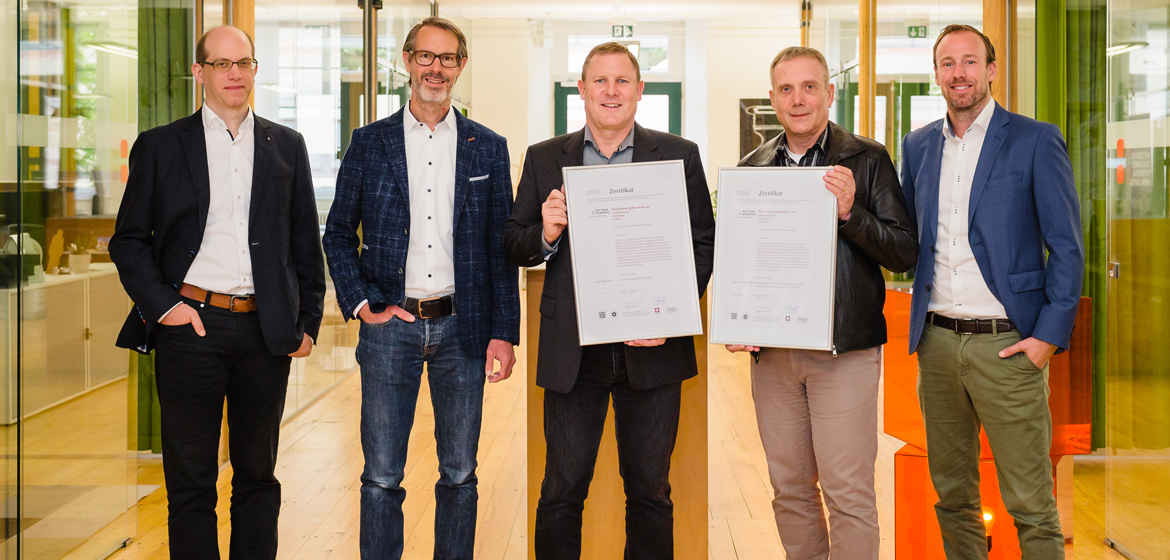
Bei first frame networkers ag können Sie unsere aktuellen Zertifikate deshalb direkt auf unserer Website einsehen und herunterladen: https://www.firstframe.net/unternehmen/zertifizierungen
Erst mit dem Originalzertifikat lässt sich die entscheidende Frage beantworten: Was wurde eigentlich zertifiziert?
ISO 27001 bedeutet nicht automatisch «die ganze Firma»
Ein ISO 27001 Zertifikat bestätigt, dass ein Informationssicherheits-Managementsystem nach den Anforderungen der Norm aufgebaut und geprüft wurde. Entscheidend ist jedoch dessen Geltungsbereich.
Dieser kann beispielsweise nur einen bestimmten Standort oder eine einzelne Dienstleistung umfassen. Er kann aber auch sämtliche Leistungen, Standorte und Geschäftsprozesse eines Unternehmens einschliessen.
Für Sie als Kunde macht es jedoch einen erheblichen Unterschied, ob genau die Leistungen, die Sie beziehen, Teil des zertifizierten Managementsystems sind.
Die bessere Frage lautet deshalb nicht: «Sind Sie ISO 27001 zertifiziert?»
Sondern: «Welchen Geltungsbereich deckt Ihre ISO 27001 Zertifizierung ab?»
Ein einfaches Beispiel
Stellen wir uns zwei fiktive IT-Dienstleister vor.
Anbieter A hat nur eine Hosting Plattform an einem Standort zertifiziert.
Anbieter B hat Managed Services, Cloud Services, Kundeninfrastrukturen, Beratung, Support und die gesamte Organisation im Geltungsbereich.
Beide können korrekt sagen: «Wir sind ISO 27001 zertifiziert.»
Für ein Unternehmen, das seine IT umfassend an einen Managed Service Provider auslagert, sind diese beiden Zertifizierungen aber nicht gleichbedeutend.
Entscheidend ist: Gehört Ihre Leistung zum Scope?
Wenn Sie Managed Services beziehen, sollten Sie insbesondere prüfen:
-
Sind Managed Services und deren Betrieb eingeschlossen?
- Gehören Cloud Services und Kundeninfrastrukturen dazu?
- Sind Beratung und Informationssicherheit Teil des Scope?
- Welche Standorte und Unternehmensbereiche sind enthalten?
-
Umfasst das Managementsystem nur einzelne Bereiche oder die gesamte Organisation?
Je besser der Scope zu den Leistungen passt, die Sie tatsächlich einkaufen, desto aussagekräftiger ist das Zertifikat für Sie.
Wie sieht das bei first frame networkers ag aus?
Natürlich haben wir uns dieselben Fragen auch bei unserer eigenen Zertifizierung gestellt.
Der zertifizierte Geltungsbereich von first frame networkers ag umfasst die Entwicklung, Realisierung und den Betrieb von ICT-Services und -Lösungen auf eigener Cloud Infrastruktur, Public Cloud-Diensten und Kundeninfrastrukturen.
Ebenfalls eingeschlossen ist die Beratung zu Architektur, Betrieb, Informationssicherheit und zur Integration von Lösungen in Geschäftsprozesse.
Besonders relevant ist für uns ein weiterer Satz im Zertifikat: «Die zertifizierten Managementsysteme umfassen die gesamte Firma mit allen Geschäftsprozessen.»
Unser Geltungsbereich beschränkt sich damit nicht auf ein einzelnes Rechenzentrum, einen bestimmten Service oder eine ausgewählte Abteilung, sondern bildet sehr umfassend das ab, was wir als ManagedService Provider für unsere Kunden leisten.
Bedeutet ein breiterer Scope automatisch mehr Sicherheit?
Nein.
Ein ISO 27001 Zertifikat kann nicht beweisen, welcher IT-Dienstleister objektiv «am sichersten» ist. Dafür müssten weitere Faktoren wie technische Sicherheitsarchitektur, Reaktionszeiten, Wiederherstellungstests, Security Know-how oder tatsächliche Sicherheitsvorfälle beurteilt werden.
Ein breiter Scope zeigt aber transparenter, welche Leistungen und Unternehmensbereiche vom geprüften Informationssicherheits-Managementsystem umfasst werden. Und genau das ist bei der Auswahl eines Managed Service Providers relevant.
Fünf Fragen für Ihren nächsten ISO-Vergleich
Sie müssen keine ISO-Spezialistin oder kein ISO-Spezialist sein. Diese Fragen reichen für einen ersten Vergleich:
-
Was steht im Geltungsbereich des Zertifikats? Lesen Sie den Scope und nicht nur «ISO 27001 zertifiziert».
-
Sind Ihre bezogenen Leistungen enthalten? Zum Beispiel Managed Services, Cloud, Security oder der Betrieb Ihrer Infrastruktur.
- Welche Standorte und Unternehmensbereiche sind eingeschlossen?
- Ist das Zertifikat aktuell und von einer akkreditierten Zertifizierungsstelle ausgestellt?
- Kann der Anbieter verständlich erklären, was der Scope für Sie als Kunde bedeutet?
Schauen Sie beim nächsten ISO-Vergleich eine Zeile weiter
ISO 27001 ist kein blosses Häkchen für Ausschreibungen. Richtig gelesen liefert das Zertifikat wertvolle Informationen darüber, wie umfassend Informationssicherheit in einem Unternehmen organisiert und geprüft wird.
Unser Tipp: Lassen Sie sich beim nächsten Anbieterentscheid nicht nur bestätigen, dass eine ISO 27001 Zertifizierung vorhanden ist. Laden Sie das Zertifikat herunter und lesen Sie den Geltungsbereich.
Denn am Ende zählt nicht nur, dass Ihr IT-Partner ISO 27001 zertifiziert ist. Sondern vor allem, was zertifiziert ist.
Sie möchten unseren Scope selbst prüfen? Unsere ISO-Zertifikate finden Sie öffentlich und zum Download unter: https://www.firstframe.net/unternehmen/zertifizierungen
Erich Steiner
Nach der Ausbildung zum Elektromonteur landete Erich Steiner bald einmal in der IT, absolvierte verschiedene betriebswirtschaftliche Verkaufs- und Managementweiterbildungen und übernahm diverse Verkaufsleitungs- und Führungsfunktionen. Im Fitnesscenter, mit dem Stand-up-Paddle auf dem See, beim Skifahren oder bei einem guten Essen findet er den idealen Ausgleich zum Beruf.